

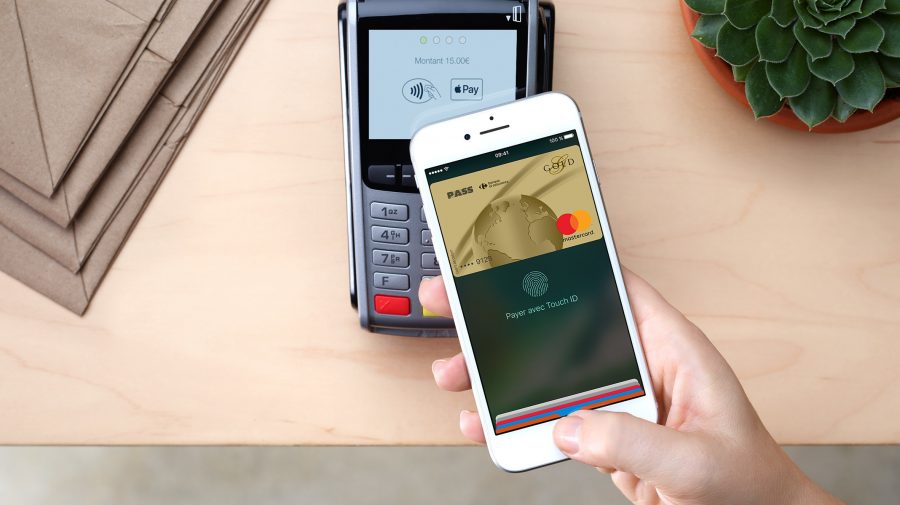
Infractorii cibernetici ar putea face achiziții frauduloase păcălind metoda de deblocare Apple Pay a unui iPhone, unde portofelul dispozitivului are un card Visa configurat în așa-numitul mod de tranzit. Atacatorii ar putea, de asemenea, să depășească limita impusă de tranzacțiile contactless pentru a efectua tranzacții nelimitate de pe iPhone-urile cu ecran blocat, au arătat cercetătorii de la Universitatea din Birmingham și Universitatea din Surrey, potrivit companiei de securitate Eset, scrie forbes.ro.
Lucrarea de cercetare, intitulată „Practical EMV Relay Protection”, arată cum atacatorii ar putea abuza de o combinație de lacune de securitate ale Apple Pay și Visa, explicând că, pentru efectuarea unui atac, este nevoie doar de un iPhone pornit. Tranzacțiile ilicite ar putea fi, de asemenea, efectuate dacă dispozitivul se află în geanta victimei.
Atunci când efectuează o plată prin intermediul unei aplicații pentru smartphone, utilizatorul trebuie de obicei să autentifice tranzacția utilizând fie una dintre caracteristicile de autentificare biometrice incorporate ale iPhone-ului, cum ar fi scanarea amprentelor digitale ori a feței prin metoda Face ID, fie introducând un cod PIN, reducând șansele unui atac de tip releu (relay). În mai 2019, Apple a introdus funcția „Express Transit/Travel” care permite utilizarea funcției Apple Pay fără a debloca telefonul. Funcția a fost introdusă pentru a facilita plata la intrarea prin turnicheții din stațiile de transport în comun.
„Această caracteristică poate fi folosită pentru a eschiva ecranul de blocare Apple Pay și a plăti în mod ilicit de pe un iPhone blocat, utilizând un card Visa, la orice cititor EMV, pentru orice sumă, fără permisiunea utilizatorului”, se arată în articolul care descrie metoda de atac.