Scandal în Parlament pe importurile de cereale: „Au venit ordinele de la corporațiile mari și au schimbat legea”

03 Sept. 2026, 19:17
 // Categoria: Bani și Afaceri // Autor:  Ursu Victor
03 Sept. 2026, 19:17 // Bani și Afaceri //  Ursu Victor

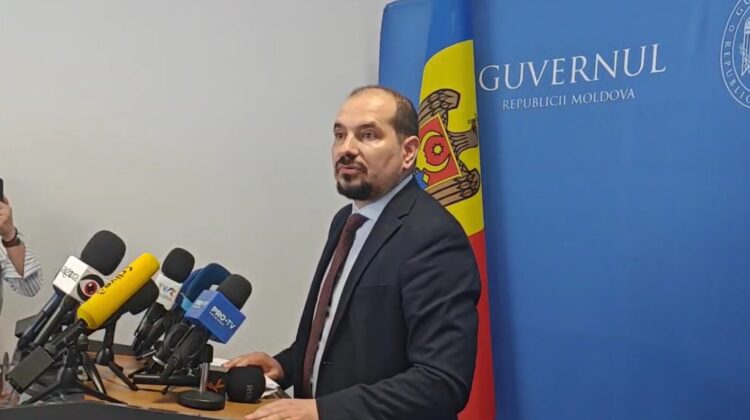
Discuții aprinse și schimburi dure de replici au avut loc în Comisia economie a Parlamentului în timpul examinării proiectului de lege cu privire la licențierea provizorie a importurilor de culturi cerealiere și oleaginoase. Deputații din opoziție au acuzat majoritatea parlamentară PAS că ar fi modificat radical proiectul între prima și a doua lectură, după intervenția Guvernului, în beneficiul unor companii mari din sector. Este vorba de 31 octombrie față de 31 decembrie cum a fost votat proiectul în prima lectură.

Conflictul a izbucnit în momentul în care proiectul nr. 290 a fost supus votului în comisie, cu modificările formulate în baza avizului Guvernului. Deputații din opoziție, Sergiu Stefanco, Vasile Costiuc și Serghei Ivanov au reproșat că forma ajunsă la vot ar fi substanțial diferită de cea susținută anterior în prima lectură.

„De ce ați votat legea în prima lectură, iar în a doua lectură ați schimbat tot?”, a fost una dintre întrebările adresate în timpul disputei.

Unul dintre deputații opoziției, Sergiu Stefanco a susținut că proiectul ar fi fost modificat după intervenția unor companii cu interese în domeniu și a lansat acuzații inclusiv la adresa președintelui Comisiei economie, Radu Marian.

„Au votat legea în prima lectură, după care a venit avizul Guvernului și au modificat-o totalmente. […] Au venit cu o lege, au votat-o în prima lectură, au venit ordinele de la corporațiile mari și peste noapte au schimbat tot”, a declarat deputatul Vasile Costiuc de ka Democrația Acasă.

În timpul schimbului de replici a fost invocat și numele companiei Trans-Oil, opoziția a spus că modificările ar avantaja interesele marilor jucători din sector. Afirmațiile privind presupusa influență a companiilor asupra modificării proiectului au fost formulate de deputați în cadrul disputei și nu au fost însoțite, în fragmentul declarațiilor prezentat, de probe care să le confirme.

Discuția a degenerat ulterior într-un schimb de acuzații privind eventualele interese de afaceri ale unor deputați în agricultură și procesarea producției agricole.

Opoziția a mai susținut că modificările introduse în baza avizului Guvernului au schimbat atât de mult proiectul inițial încât autorii au ajuns în situația de a nu mai susține propria inițiativă.

„Ne-au pus în situația în care noi, cei din opoziție, n-am votat legea propusă de opoziție, pentru că, prin modificările Guvernului, au făcut absolut altă lege”, a afirmat deputatul Serghei Ivanov

În replică, pe parcursul ședinței au existat reproșuri privind posibile interese personale ale unor promotori ai proiectului în domeniul agricol, discuțiile fiind întrerupte în repetate rânduri de intervenții și schimburi tensionate de replici.

Proiectul nr. 290 vizează instituirea unui mecanism provizoriu de licențiere a importurilor unor culturi cerealiere și oleaginoase. Disputa din Comisia economie s-a concentrat în special asupra modificărilor operate după prima lectură și asupra impactului acestora asupra fermierilor, procesatorilor și marilor companii din sector.

21 Oct. 2026, 13:00
 // Categoria: Actual // Autor:  MD Bani
21 Oct. 2026, 13:00 // Actual //  MD Bani

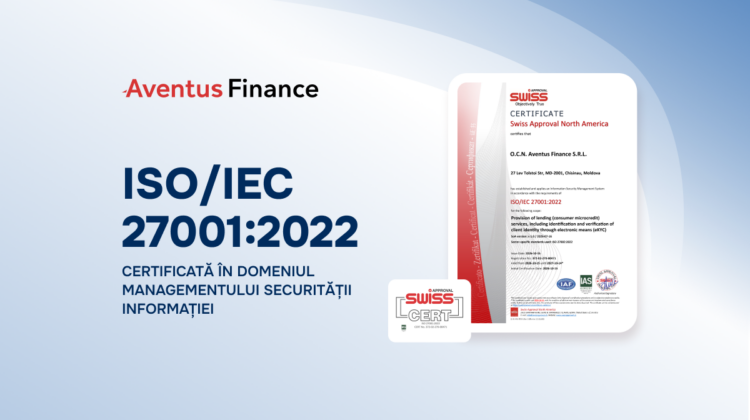
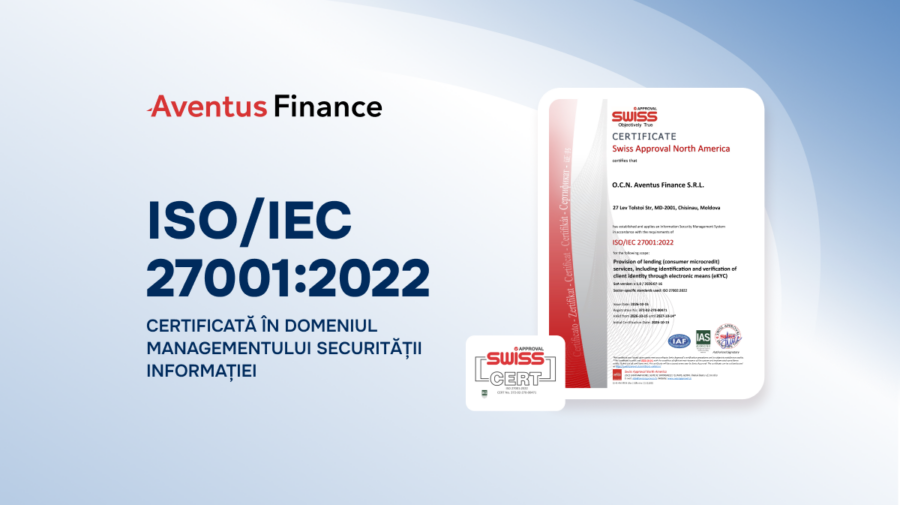
Aventus Finance, compania care activează în Republica Moldova prin brandurile Credit7 și Credit365, a obținut certificarea sistemului său de management al securității informației conform standardului internațional ISO/IEC 27001:2022. Certificarea confirmă că sistemul implementat de companie îndeplinește cerințele internaționale stabilite de acest standard.

Certificarea a fost acordată de Swiss Approval North America, în urma unei evaluări independente a sistemului de management al securității informației al Aventus Finance. Domeniul certificării include serviciile de creditare pentru consumatori, inclusiv procesele de identificare și verificare electronică a identității clienților (eKYC).

Ce înseamnă certificarea ISO/IEC 27001:2022 pentru clienți?

Atunci când solicită un credit, în special online, clienții transmit organizației financiare date cu caracter personal și parcurg procedura de verificare a identității. De aceea, protecția informațiilor reprezintă o parte importantă a activității unei companii care oferă servicii financiare digitale.

Standardul internațional ISO/IEC 27001:2022 stabilește cerințe privind managementul securității informației. Acesta presupune evaluarea sistematică a riscurilor, organizarea proceselor interne și a procedurilor de control, stabilirea responsabilităților și verificarea periodică a eficienței măsurilor aplicate.

Astfel, certificarea nu se referă la o singură tehnologie de protecție a datelor, ci la un sistem de management al securității informației care acoperă diferite procese din activitatea companiei.

Într-un mediu digital în care amenințările cibernetice evoluează permanent, nicio organizație nu poate garanta eliminarea completă a riscurilor. Tocmai de aceea, este esențial ca măsurile de securitate să fie evaluate, actualizate și îmbunătățite continuu, în concordanță cu evoluția tehnologiilor și a amenințărilor.

Dezvoltarea serviciilor financiare digitale presupune găsirea unui echilibru între rapiditatea și simplitatea accesării acestora și necesitatea aplicării unor proceduri riguroase de verificare a identității și protecție a datelor. Uneori, aceste proceduri pot presupune pași suplimentari pentru clienți, dar sunt necesare pentru gestionarea responsabilă a riscurilor.

„Clienții ne încredințează datele lor personale, iar protejarea acestora este o responsabilitate esențială pentru noi. De aceea, investim continuu în securitatea informațiilor, ne evaluăm critic propriile procese și implementăm practici internaționale de management al riscurilor. Pentru noi, certificarea ISO/IEC 27001:2022 nu reprezintă un punct final, ci o confirmare a direcției pe care am ales-o și un angajament de a continua această activitate”, a declarat Roman Guțu, director general al Aventus Finance.

Certificarea ISO/IEC 27001:2022 reprezintă o etapă importantă în consolidarea sistemelor interne de management și control ale Aventus Finance, reflectând angajamentul companiei pentru dezvoltarea responsabilă a serviciilor financiare digitale. În spatele serviciilor Credit7 și Credit365 se află nu doar tehnologiile utilizate pentru solicitarea și evaluarea cererilor de credit, ci și procese interne care susțin prestarea responsabilă a serviciilor financiare.

Despre Aventus Finance: Aventus Finance face parte din grupul internațional Aventus Group și activează în Republica Moldova din anul 2017 prin brandurile Credit7 și Credit365. În această perioadă, peste 100.000 de clienți au beneficiat de serviciile companiei. Aventus Finance oferă posibilitatea de a solicita un credit online sau la unul dintre cele opt oficii, dezvoltă tehnologii proprii pentru evaluarea cererilor și acordă o atenție deosebită creditării responsabile.

Mai multe informații despre servicii și condițiile de creditare sunt disponibile pe site-urile credit7.md și credit365.md.

P.