Fiecare moldovean achită din taxe câte 3 300 de lei anual pentru subvenționarea pâinii străinilor

15 Feb. 2024, 12:40
 // Categoria: Actual // Autor:  bani.md
15 Feb. 2024, 12:40 // Actual //  bani.md

Chiar am toata simpatia pentru agricultori, aduși la limită de secetă și război. Omenește, înțeleg că sunt efectiv disperați. Dar subvențiile pentru a acoperi pierderile curente, când problema e una structurală, nu sunt soluții, explică într-o postare pe Facebook, Vasile Tofan de la Horizon Capital.

În postare, Tofan exprimă înțelegere pentru situația disperată în care se află agricultorii, însă subliniază că subvențiile care acoperă pierderile curente nu rezolvă problemele de fond. El explică că, în realitate, subvențiile pentru creșterea de cereale înseamnă transferul banilor din taxele plătite de moldoveni către piețele externe, unde ajung produsele agricole ale țării.

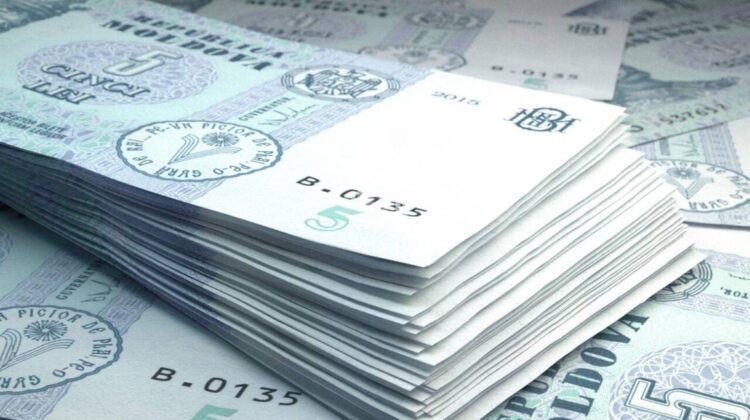
Conform calculelor lui Tofan, aproximativ 2 miliarde de lei au fost direcționate către subvenționarea agriculturii în 2023, ceea ce înseamnă aproximativ 3,300 de lei pe an luați din taxele fiecărui angajat privat din cei aproximativ 600,000 de angajați la privat. El remarcă că chiar și angajații din sectorul public sunt în cele din urmă finanțați din taxele plătite de sectorul privat.

Argumentul său se concentrează pe ideea că, în loc să susținem agricultura locală pentru a produce pâine pentru cetățenii moldoveni, subvențiile se traduc efectiv în hrănirea piețelor străine. Această perspectivă ridică întrebări despre eficiența și justificarea acestor subvenții în condițiile actuale și subliniază necesitatea unor soluții mai complexe și sustenabile pentru problemele cu care se confruntă sectorul agricol din Moldova.”

„Vă sună provocator, dar asta facem: luam câte ~3,300 de lei de la un contribuabil moldovean pentru a subvenționa DIRECT – nu e o metafora – bucata de pâine a unui iraqian sau elvețian (oameni buni și ei, nu am nimic cu ei, doar constat faptul)”, a concluzionat Tofan.

Fermierii moldoveni protestează în toată țara de mai multe zile. Periodic aceștia blochează Vama Leușeni și cer autoritățile măsuri urgente, în condițiile în care sunt sufocați de datorii și riscă să falimenteze.

Pentru mai multe știri urmărește-ne pe TELEGRAM!

16 Nov. 2026, 12:28
 // Categoria: Actual // Autor:  Ursu Victor
16 Nov. 2026, 12:28 // Actual //  Ursu Victor

Șapte servere care găzduiau componente ale unor rețele internaționale de malware au fost identificate pe teritoriul Republicii Moldova, în cadrul unei operațiuni de amploare împotriva criminalității cibernetice. Infrastructura era utilizată de infractori pentru atacuri informatice de tip ransomware și furt de date, fiind parte a unor rețele care operau la nivel internațional.

Descoperirea a fost făcută în cadrul operațiunii „ENDGAME”, la care a participat Centrul pentru combaterea crimelor cibernetice al Inspectoratului Național de Investigații (INI), alături de autoritățile din alte opt țări.

La nivel internațional, acțiunea coordonată a dus la neutralizarea a 235 de servere și 257 de domenii de internet, utilizate pentru desfășurarea atacurilor cibernetice și administrarea infrastructurii informatice malițioase.

Operațiunea a vizat trei rețele importante de malware: Gootloader, CastleRAT și StealC, instrumente utilizate de infractorii cibernetici pentru compromiterea sistemelor informatice, obținerea accesului neautorizat și sustragerea informațiilor confidențiale.

Gootloader este cunoscut pentru distribuirea de programe malițioase și facilitarea accesului atacatorilor la calculatoarele victimelor. CastleRAT permite controlul de la distanță asupra sistemelor compromise, în timp ce StealC este specializat în furtul datelor, inclusiv al parolelor și altor informații sensibile.

Atacurile de tip ransomware presupun blocarea sau criptarea datelor victimelor, infractorii solicitând ulterior bani pentru restabilirea accesului. Astfel de atacuri pot provoca pierderi financiare importante companiilor și instituțiilor afectate.

Identificarea celor șapte servere pe teritoriul Republicii Moldova arată că infrastructura informatică găzduită în țară a fost utilizată în cadrul unor operațiuni criminale transfrontaliere. Totuși, prezența serverelor nu înseamnă automat că persoanele care coordonau atacurile se aflau în Moldova.