

Inspectorii au găsit 8.000 de oameni fără contract. Acum Guvernul lansează eZilier

15 Iun. 2026, 13:59
 // Categoria: Actual // Autor:  Ursu Victor
15 Iun. 2026, 13:59 // Actual //  Ursu Victor

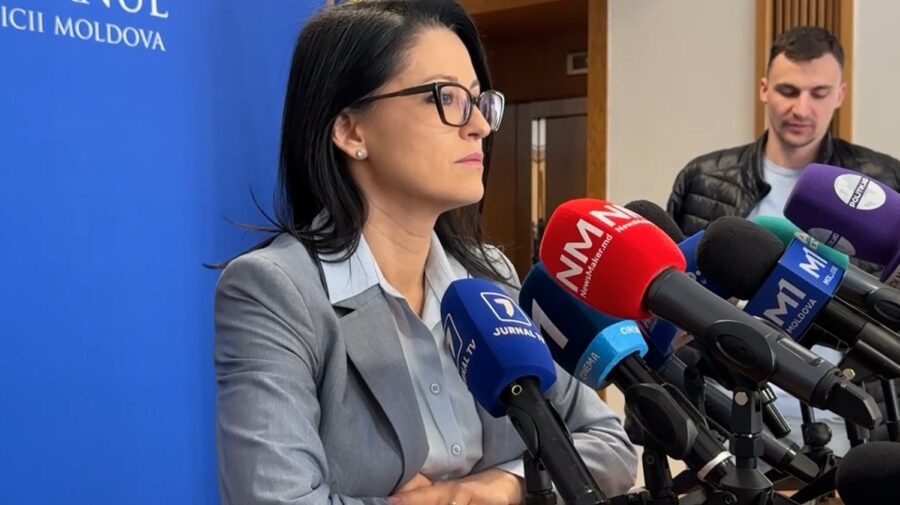
Republica Moldova face un nou pas în combaterea muncii informale și în digitalizarea relațiilor de muncă prin lansarea platformei eZilier, un sistem electronic care va simplifica evidența lucrătorilor sezonieri și va facilita declararea activităților prestate de zilieri, potrivit declarației ministrul Muncii și Protecției Sociale, Natalia Plugaru, care a declarat că noua platformă va reduce birocrația, va crește transparența și va oferi mai multă protecție socială persoanelor care desfășoară activități sezoniere.

„eZilier este o soluție care a venit să simplifice evidența muncii zilierilor, să reducă birocrația și să ofere mai multă transparență și protecție socială pentru oamenii care muncesc sezonier în Republica Moldova. Prin lansarea platformei ne asigurăm că această muncă nu este doar prestată, ci și recunoscută prin achitarea contribuțiilor sociale, acumularea stagiului de cotizare pentru pensie și accesul la protecție socială”, a declarat ministrul.

Potrivit Nataliei Plugaru, lansarea platformei face parte din eforturile autorităților de reducere a economiei informale. Datele Ministerului Muncii arată că ponderea ocupării informale în economie a scăzut de la 20,6% în anul 2024 la 17,3% în 2025, ceea ce reprezintă una dintre cele mai importante diminuări din ultimii ani.

Ministrul a menționat că agricultura rămâne unul dintre sectoarele cele mai afectate de fenomenul muncii nedeclarate, însă și aici se observă o tendință de reducere a ocupării informale.

„Pentru mulți lucrători sezonieri, activitatea prestată nu este întotdeauna reflectată în evidențele oficiale. Acest lucru înseamnă că perioade importante de muncă nu contribuie la construirea drepturilor sociale ale acestor persoane”, a explicat Natalia Plugaru.

Autoritățile susțin că măsurile implementate în ultimii ani au început să producă rezultate. Potrivit datelor oficiale, în 2025 au fost identificate aproximativ 8.000 de persoane care munceau fără contract legal, iar 7.280 dintre acestea au fost ulterior angajate oficial.

Totodată, interesul pentru declararea activităților sezoniere este în creștere. Numărul zilierilor înregistrați oficial a crescut de la 7.181 de persoane în 2024 la 10.425 în 2025, în timp ce numărul angajatorilor care utilizează mecanisme legale pentru angajarea zilierilor a urcat de la 532 la 794.

Potrivit Ministerului Muncii, platforma eZilier va permite simplificarea proceselor administrative atât pentru angajatori, cât și pentru lucrători, contribuind la creșterea gradului de protecție socială și la consolidarea unui sistem modern de evidență a muncii temporare în Republica Moldova.

Pentru mai multe știri urmărește-ne pe TELEGRAM!

30 Oct. 2026, 10:53
 // Categoria: Actual // Autor:  Ursu Victor
30 Oct. 2026, 10:53 // Actual //  Ursu Victor

O vulnerabilitate informatică, prezentă de aproximativ 16 ani într-o componentă software utilizată la pornirea serverelor și a infrastructurilor centrelor de date, a fost dezvăluită public înainte de termenul planificat. Breșa, evaluată cu un scor de severitate de 9,5 din 10, ar putea permite atacatorilor să execute cod malițios înainte de încărcarea sistemului de operare și activarea unor mecanisme importante de securitate, precum Secure Boot, scrie arstehnica.com.

Potrivit investigații Ars Technica, vulnerabilitatea, identificată drept CVE-2026-97631, afectează o componentă a proiectului open-source TianoCore EDK II, folosit de producători de echipamente și furnizori de servicii cloud pentru dezvoltarea firmware-ului UEFI.

Acest software este responsabil de etapele inițiale ale pornirii calculatoarelor și serverelor, înainte ca sistemele de operare Windows, Linux sau alte platforme să preia controlul.

Problema este deosebit de sensibilă deoarece EDK II reprezintă una dintre cele mai răspândite baze software pentru firmware-ul UEFI, fiind utilizată de furnizori importanți precum AMI, Insyde și Phoenix. Și proiectul Microsoft Mu a folosit componenta vulnerabilă.

Breșa a fost descoperită de cercetătorii Alex Matrosov, de la Anthropic, și Dan Holmes-Mitra, de la Google. Aceștia intenționau să păstreze informația confidențială până în ianuarie 2027, pentru a oferi producătorilor suficient timp să pregătească actualizările de securitate.

Planul a fost însă compromis după ce producătorul AMI a publicat pe platforma GitHub o modificare de cod care descria vulnerabilitatea și includea soluția de remediere. Ulterior, echipa TianoCore a publicat propriul avertisment de securitate.

Publicarea prematură a detaliilor tehnice ridică riscul ca atacatori experimentați să analizeze codul disponibil și să dezvolte instrumente de exploatare înainte ca actualizările să ajungă la toate echipamentele vulnerabile.

Vulnerabilitatea este localizată într-o componentă care permite pornirea calculatoarelor și serverelor prin rețea, folosind tehnologia PXE. Aceasta conține o eroare de gestionare a memoriei, care poate fi declanșată prin transmiterea unor mesaje ICMP special construite.

În anumite condiții, atacatorii pot determina suprascrierea unor zone de memorie și executarea de cod la un nivel de privilegii extrem de ridicat, înainte ca sistemul de operare să fie încărcat.

O asemenea compromitere ar putea permite instalarea altor componente malițioase, inclusiv unele capabile să persiste la repornirea sistemului, chiar dacă exploatarea inițială nu este persistentă.

HD Moore, cercetător-șef la compania de securitate Dragos și creatorul platformei Metasploit, avertizează că exploatarea vulnerabilității ar putea permite unui atacator care are acces la rețeaua unei organizații să intervină într-o etapă a pornirii în care sistemul poate accesa inclusiv componente sensibile, precum modulul TPM.

Această situație ar putea crea oportunități pentru compromiterea unor mecanisme de protecție, inclusiv a criptării datelor, în anumite scenarii de atac.

Potrivit specialiștilor, vulnerabilitatea nu afectează în mod direct utilizatorii obișnuiți care își pornesc calculatoarele de pe hard disk sau SSD. Riscul este concentrat asupra organizațiilor care folosesc pornirea prin rețea, inclusiv centre de date, companii și infrastructuri informatice de mari dimensiuni.

Exploatarea breșei necesită condiții specifice. Atacatorul trebuie să poată transmite mesaje către dispozitivul vizat în timpul pornirii prin rețea, iar pentru executarea cu succes a codului malițios are nevoie de informații despre configurația firmware-ului țintă. Prin urmare, descoperirea nu înseamnă că toate serverele din lume pot fi compromise automat.

Compania Intel a transmis că nu are cunoștință despre produse comerciale aflate în perioada de suport care să fie afectate direct de vulnerabilitate. Arm a precizat, la rândul său, că problema nu se aplică direct portofoliului său de produse. Totuși, integrarea componentelor EDK II de către alți producători poate crea situații diferite, care necesită verificări individuale.

Avertismentul oficial publicat de TianoCore pe 22 octombrie confirmă severitatea critică a vulnerabilității și existența unei soluții de remediere la nivelul codului. Distribuirea actualizărilor către echipamentele utilizate efectiv poate necesita însă intervenția producătorilor de firmware și hardware.