Chișinăul redeschide negocierile cu FMI pentru un nou acord. Gavriliță: Vom trimite o scrisoare în zilele următoare

13 Ian. 2026, 13:40
 // Categoria: Bănci şi Finanţe // Autor:  Grîu Tatiana
13 Ian. 2026, 13:40 // Bănci şi Finanţe //  Grîu Tatiana

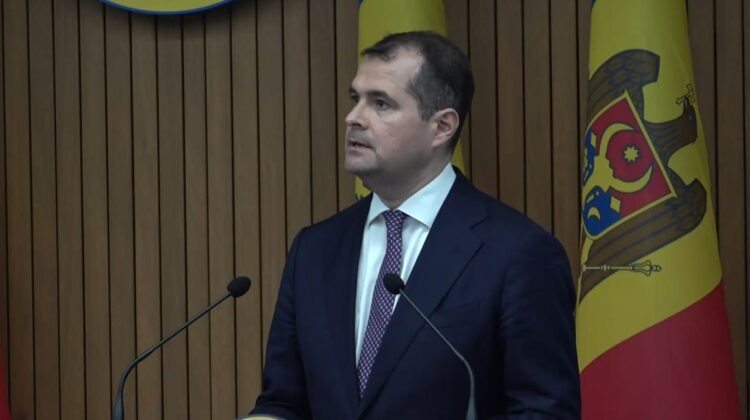
O scrisoare oficială către Fondul Monetar Internațional urmează să fie transmisă în zilele următoare, prin care Guvernul își va exprima deschiderea pentru un nou format de cooperare, după expirarea memorandumului precedent în octombrie 2025. Anunțul a fost făcut de către ministrul Finanțelor, Andrian Gavriliță, în cadrul unei emisiuni de la TV8.

„În zilele următoare vom trimite o scrisoare despre deschiderea noastră și dorința de a avea un anumit tip de memorandum, nu neapărat cu datorie. Nu trebuie de uitat că acolo sunt experți de clasă mondială”, a spus Gavriliță.

Potrivit oficialului, cooperarea cu FMI poate avea loc în mai multe formate, inclusiv printr-un program clasic, printr-un mecanism de tip stand-by sau prin Instrumentul de coordonare a politicilor, care nu presupune finanțare, dar transmite un semnal de credibilitate către partenerii internaționali.

Gavriliță a menționat că existența unui asemenea instrument facilitează dialogul cu Banca Mondială, Uniunea Europeană și alți donatori și sprijină implementarea proiectelor din planul de creștere economică susținut de UE.

„Vom începe negocieri cu ei, vom vedea, inclusiv, evoluția noastră internă. Oricum va trebui să majorăm anumite venituri și să le ajustăm undeva. Deficitul trebuie acoperit nu prin datorii, ci, pe termen mediu, prin creșterea veniturilor, care trebuie să vină din creșterea economică”, a declarat ministrul.

Precedentul program cu FMI s-a încheiat la sfârșitul lunii octombrie trecut, însă Republica Moldova nu a beneficiat de ultimele două tranșe de finanțare, în valoare totală de circa 170 de milioane de dolari. Autoritățile au recunoscut că fondurile nu au fost debursate din cauza neîndeplinirii unor angajamente asumate, în special pe componenta de cheltuieli.

Pentru mai multe știri urmărește-ne

pe TELEGRAM!


06 Nov. 2026, 13:58
 // Categoria: Actual // Autor:  Grîu Tatiana
06 Nov. 2026, 13:58 // Actual //  Grîu Tatiana

Atacatorii au accesat datele a circa 450 000 de persoane în timpul atacului cibernetic din octombrie, potrivit ultimelor evaluări prezentate de Maia Sandu după ședința Consiliului Național de Securitate. Președinta a avertizat că informațiile sustrase, printre care date despre rude și din permisele de conducere, pot fi folosite de escroci pentru a se da drept angajați ai Poliției sau ai unei bănci.

Șefa statului a explicat că escrocii pot combina IDNP-ul unei persoane cu informații despre rudele acesteia, date din permisul de conducere sau, în unele cazuri, codul IBAN. Într-un apel sau într-un mesaj, ei se pot folosi de aceste detalii pentru a câștiga încrederea persoanei și a-i cere parole, coduri PIN ori datele cardului.

„Chiar dacă au fost exfiltrate datele IBAN, această informație nu este suficientă pentru a accesa conturile bancare. Oricum, băncile vor fi informate despre oamenii ale căror date au fost accesate pentru a face verificări suplimentare în cazul în care vor fi inițiate tranzacții în numele acestor oameni”, a declarat Maia Sandu, precizând că un cod IBAN, luat separat, nu permite accesarea unui cont.

Atacul s-a produs în infrastructura administrată de Agenția de Guvernare Electronică. Sistemele verificau aplicația care solicita informațiile, însă nu verificau cine o folosea și dacă persoana respectivă avea dreptul să consulte datele. Astfel, printr-o singură aplicație, atacatorii au putut accesa registrele a cel puțin zece instituții. Aceștia aveau deja un set de IDNP-uri, pe care le-au folosit pentru a căuta alte informații. Sistemele nu aveau nici controale privind volumul de date accesate, nici alerte care să semnaleze un număr neobișnuit de solicitări.

Cererile automate au început în seara de 19 octombrie și au venit de la peste 638 de adrese IP. Pe 20 octombrie, în ziua cu cea mai intensă activitate, sistemele au înregistrat aproximativ un milion de solicitări de acces. În aceeași zi au fost extrase peste 260.000 de înregistrări cu informații despre rude.

Agenția de Guvernare Electronică a oprit extragerea acestui tip de date pe 21 octombrie. Blocarea accesului atacatorilor a început pe 23 octombrie și a fost finalizată pe 24 octombrie.