Theranos, eșecul unui start-up medical, o lecție pentru investitori. Ce arată o analiză PitchBook

14 Sept. 2021, 12:02
 // Categoria: Bani și Afaceri // Autor:  MD Bani
14 Sept. 2021, 12:02 // Bani și Afaceri //  MD Bani

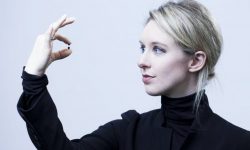
Theranos, o firmă de testare a sângelui, fondat de Elizabeth Holmes,ce anunța o tehnologie revoluționară ajunsese să valoreze peste 9 miliarde de dolari. Cu toate că a ajuns să valoreze atât de mult, startup-ul a suferit eșec într-o perioadă destul de scurtă. Acum, fondatoarea și CEO Elizabeth Holmes este judecată pentru acuzații de fraudare a investitorilor și pacienților și ar putea fi condamnată la 20 de ani de închisoare, dacă acuzațiile se dovedesc a fi adevărate.

De-a lungul timpului, fostul start-up medical a primit finanțări de 700 de milioane de dolari de la firme de investiții, care acum se gândesc de două ori înainte de a finanța o astfel de companie.

Eșecurile Theranos, un exemplu „așa nu” pentru investitori

O analiză PitchBook arată că doar câteva dintre firmele Venture Capital care au susținut Theranos au continuat să mai finanțeze startup-urile medicale după implozia din 2015 a firmei de testare a sângelui.

Doar fondurile de investiții Partner Fund Management and Draper Associates au intensificat finanțările în dispozitivele de asistență medicală, după scandalul în care este implicată Elizabeth Holmes, scrie startupcafe.ro.

Pe de altă parte, anumiți investitori Theranos, precum Adit Ventures și Draper Fisher Jurvetson (care și-a schimbat denumirea în Threshold Ventures) au continuat să finanțeze startup-uri de tehnologie, dar nu medicale.

Alte firme, de exemplu Jupiter Partners, ATA Ventures sau Tako Ventures, au ales să nu mai activeze din diverse motive.

PitchBook relatează că cele mai mari companii de investiții axate pe medtech, cu experiență vastă în domeniu, nu au vrut să finanțeze Theranos pentru că nu le era clar cum diferă tehnologia startup-ului lui Elizabeth Holmes față de alte produse aflate deja pe piață.

Mulți dintre cei care au investit în firma de testare a sângelui nu aveau experință în finanțarea unor astfel de afaceri sau au finanțat puține startup-uri din domeniul sănătății.

Ce este Theranos?

Theranos a fost fondată în 2003 de Elizabeth Holmes, care acum are 37 de ani. La momentul lansării firmei de testare a sângelui, fondatoarea era comparată cu Steve Jobs.

Cu aproape 10 ani în urma, Holmes a fost numită și „Fata de Aur” din Silicon Valley, fiind cea mai tânără miliardară americană, care a ajuns la o asemenea performanță prin propriile puteri.

Ideea business-ului a pornit de la frica lui Elizabeth Holmes de ace. Scopul startup-ului a fost ca analizele de sânge să se poată face mult mai rapid și mai puțin dureros. Theranos a dezvoltat o tehnologie prin care susținea că analizele se pot face pornind de la câteva picături de sânge luate printr-o înțepătură în deget.

Tehnologia folosea un „nano-container” pentru colectarea mostrelor, iar Theranos a prezentat ideea ca fiind revoluţionară.

În 2018, Wall Street Journal (WSJ) a arătat că Theranos ar fi furat tehologii de la alte companii și nu era capabilă să facă analizele promise.

După dezvăluirile WSJ, Autoritatea americană Food and Drug Administration a anunțat că dispozitivele companiei nu au fost testate în întregime și nici autorizate înainte de a fi folosite pe pacienți.

Potrivit CNBC, 12 capete de acuzare (10 de fraudă și 2 de înșelăciune) au fost formulate împotriva fondatoarei startup-ului medical.

Alături de Elizabeth Holmes, și fostul său partener, Ramesh „Sunny” Balwani (56 ani), fost președinte Theranos, este acuzat de fraudarea finanțatorilor și a pacienților.

22 Oct. 2026, 11:44
 // Categoria: Actual // Autor:  Ursu Victor
22 Oct. 2026, 11:44 // Actual //  Ursu Victor

O alertă de securitate cibernetică a provocat blocarea preventivă a unor site-uri guvernamentale, spitale și servicii publice din mai multe țări europene. Două vulnerabilități critice, descoperite cu ajutorul inteligenței artificiale în limbajul de programare PHP, utilizat de o mare parte a internetului, ar putea permite hackerilor să preia controlul asupra serverelor vulnerabile. Experții avertizează că milioane de site-uri riscă să fie expuse atacurilor, în condițiile în care instrumentele AI pot accelera exploatarea breșelor de securitate, relatează Reuters.

Criza a izbucnit miercuri, 21 octombrie, când dezvoltatorii PHP au publicat actualizări urgente pentru remedierea a două vulnerabilități extrem de grave, ascunse în codul software de mai bine de un deceniu. Problemele au fost identificate cu ajutorul inteligenței artificiale, inclusiv prin instrumente dezvoltate de companii specializate în securitate cibernetică.

Potrivit dezvoltatorilor, vulnerabilitățile pot permite executarea de cod de la distanță fără autentificare, ceea ce înseamnă că un atacator ar putea compromite un server fără să dețină datele de acces ale administratorului. Toți utilizatorii PHP au fost îndemnați să instaleze imediat versiunile de securitate 8.5.12, 8.4.27, 8.3.36 sau 8.2.35.

Amploarea riscului este foarte mare. PHP stă la baza unor platforme extrem de populare, precum WordPress, Drupal, Joomla și Magento, fiind utilizat de aproximativ trei sferturi dintre site-urile al căror limbaj de programare poate fi identificat. Prin urmare, o vulnerabilitate critică poate afecta simultan instituții publice, companii, magazine online și organizații din întreaga lume.

Datele companiei de monitorizare a infrastructurii internetului Censys arată că aproximativ 1,5 milioane dintre cele 2,6 milioane de servere identificate utilizează versiuni PHP pentru care nu există actualizări oficiale disponibile în mod obișnuit. Această situație complică eforturile de protecție și amplifică riscul unor atacuri informatice de amploare.

Costin Raiu, cofondator al companiei de securitate cibernetică TLP:Black, avertizează că inteligența artificială alimentează o adevărată cursă între atacatori și administratorii sistemelor informatice. Potrivit expertului, următoarea etapă ar putea fi compromiterea pe scară largă a serverelor vulnerabile conectate la internet.

Specialiștii atrag atenția că publicarea actualizărilor de securitate poate accelera și încercările de atac, deoarece infractorii cibernetici pot analiza diferențele dintre versiunile software pentru a identifica vulnerabilitățile și a dezvolta instrumente de exploatare.

Companiile Calif și Wiz, aceasta din urmă deținută de Alphabet, au anunțat că au descoperit independent problemele cu ajutorul inteligenței artificiale. Wiz a utilizat instrumentul autonom Wiz Atlas, precum și modele AI dezvoltate de Google și OpenAI. Potrivit cercetătorilor, exploatarea manuală a acestor defecte ar fi fost extrem de complicată înaintea dezvoltării instrumentelor AI moderne.

Primele tentative de exploatare au fost detectate chiar înainte de publicarea oficială a vulnerabilităților. Directorul de securitate al Amazon, CJ Moses, a anunțat că sistemele companiei au identificat pe 17 octombrie o tentativă de atac asupra unui server-capcană, utilizat pentru monitorizarea activităților malițioase. Alte încercări au fost observate pe 21 octombrie, inclusiv înainte de ridicarea restricțiilor privind divulgarea publică a informațiilor.

Amazon a precizat că nu este clar dacă tentativele respective ar fi reușit să compromită site-uri reale, însă a avertizat că vulnerabilitățile sunt deja exploatate de atacatori.

Consecințele s-au făcut simțite rapid în Europa. În Țările de Jos, mai multe instituții au decis să-și suspende preventiv site-urile, urmând recomandările Centrului Național de Securitate Cibernetică. Printre organizațiile afectate s-au numărat Portul Rotterdam, portalul guvernamental Overheid.nl, federația națională de fotbal KNVB, site-urile celor mai mari cinci partide politice și mai multe spitale.

În Finlanda, furnizorul serviciilor informatice guvernamentale Valtori a suspendat accesul la o serie de servicii publice online ca măsură de precauție. Instituția a precizat că întreruperile nu au fost provocate de un atac informatic confirmat.

Perturbări au fost raportate și în Danemarca, unde compania municipală de IT Kombit a oprit mai multe servicii, inclusiv platforma națională de comunicare școlară. În Franța, Ministerul de Interne a plasat preventiv site-urile sale în regim de mentenanță, în timp ce instituții din Germania, Belgia și Cehia au adoptat măsuri similare de protecție.

Un risc deosebit îl reprezintă site-urile administrate de organizații mici, care dispun de resurse tehnice limitate și utilizează servicii de găzduire partajată. În asemenea situații, administratorii nu au întotdeauna posibilitatea de a instala direct actualizările necesare.

Compania Automattic, care operează WordPress.com și Tumblr, a transmis că utilizatorii serviciilor sale găzduite sunt protejați împotriva vulnerabilităților identificate. În schimb, site-urile WordPress instalate și administrate independent pot fi expuse dacă serverele pe care funcționează utilizează versiuni PHP vulnerabile.

Experții avertizează că problema ar putea marca o nouă etapă în securitatea internetului. Inteligența artificială permite identificarea rapidă a unor vulnerabilități care au rămas nedescoperite ani întregi, dar aceleași tehnologii pot fi utilizate de atacatori pentru automatizarea și multiplicarea intruziunilor.