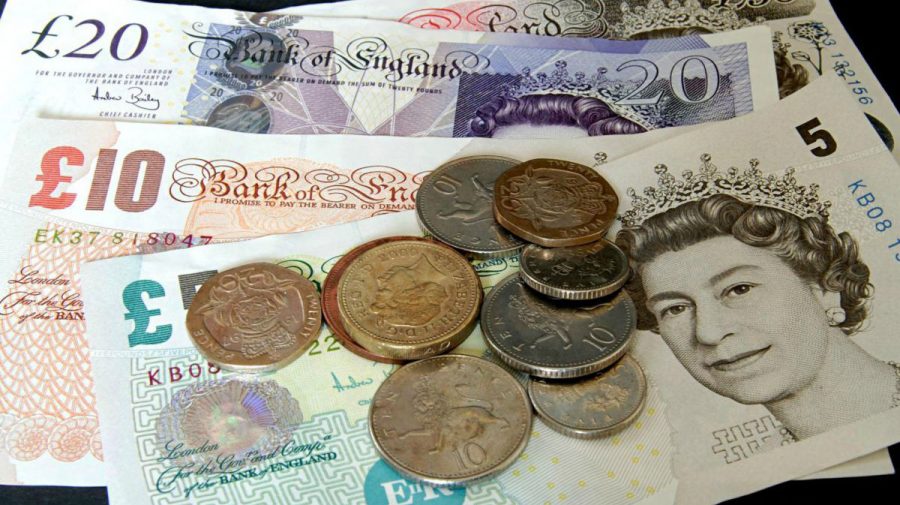
Lira sterlină riscă să intre sub presiune în următoarele luni, după ce recuperarea puternică din ultimii ani a transformat-o în cea mai supraevaluată monedă din grupul statelor dezvoltate G10, potrivit unei analize realizate de banca americană Goldman Sachs.
Strategul Goldman Sachs, Stuart Jenkins, susține că moneda britanică a depășit nivelul justificat de fundamentele economice, iar efectele Brexitului continuă să influențeze valoarea sa reală.
„Brexitul a redus probabil valoarea justă a lirei cu aproximativ 6%. După aprecierea semnificativă din ultimii ani, lira sterlină este cea mai supraevaluată monedă din G10”, a declarat Jenkins într-o notă adresată investitorilor.
Deși Marea Britanie a părăsit oficial Uniunea Europeană în 2020, lira sterlină a recuperat o mare parte din terenul pierdut după referendumul din 2016. Moneda britanică s-a apreciat cu circa 1,5% față de dolar după Brexit, însă rămâne cu aproximativ 10% sub nivelul anterior votului care a decis ieșirea țării din UE.
Analiștii consideră că spațiul pentru noi creșteri este limitat, deoarece cea mai mare parte a discountului generat de Brexit a fost deja recuperată.
În plus, lira ar putea fi afectată de o combinație de factori economici și politici. Investitorii urmăresc atent deciziile viitoare ale Băncii Angliei, dar și evoluțiile de pe scena politică britanică.
Potrivit Goldman Sachs, diferențele dintre politica monetară a Băncii Angliei și cea a principalelor bănci centrale, precum Banca Centrală Europeană și Rezerva Federală a SUA, ar putea pune presiune asupra monedei britanice. În același timp, incertitudinea politică din Regatul Unit amplifică volatilitatea de pe piețe.
Investitorii așteaptă și rezultatele alegerilor parțiale din circumscripția Makerfield, care ar putea alimenta speculațiile privind viitorul premierului britanic Keir Starmer.
Cu toate acestea, Stuart Jenkins consideră că, pe termen lung, situația lirei este mai puțin alarmantă. Analiza bazată pe indicatorii istorici ai ultimilor 30 de ani arată că moneda britanică se află aproape de valorile sale normale.
Expertul mai afirmă că o eventuală consolidare a relațiilor comerciale dintre Regatul Unit și Uniunea Europeană ar putea susține moneda și ar compensa o parte dintre efectele negative asociate Brexitului.
Chiar și așa, Goldman Sachs avertizează că actualul nivel al lirei sterline reprezintă un obstacol important pentru noi aprecieri în perioada următoare și poate limita potențialul de creștere al monedei britanice pe termen mediu.