


















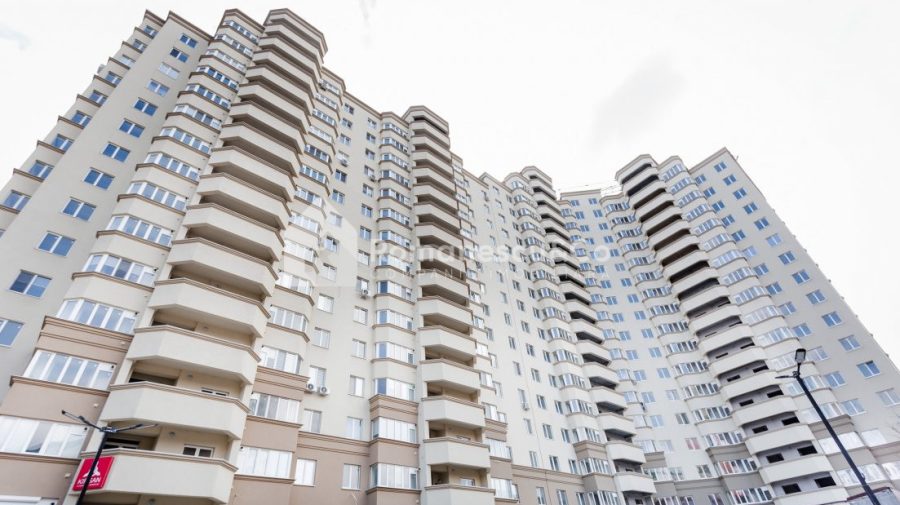
Turnătoria revine la modă! Metoda prin care fiscul îi depistează pe la cei care dau în chirie apartamentele

20 Feb. 2023, 11:15
 // Categoria: Actual // Autor:  bani.md
20 Feb. 2023, 11:15 // Actual //  bani.md

Încasările la impozitul pe venit de la persoanele fizice care transmit în locațiune bunuri imobile – în creștere cu peste 53%, anunță Serviciul Fiscal de stat.

Încasările la impozitul pe venit de la persoanele fizice care transmit în locațiune bunuri imobile au crescut cu 53,3% în prima lună a anului 2023, comparativ cu perioada similară a anului 2022, și constituie 4,9 milioane lei.

„Urmare a acțiunilor de conformare voluntară și informare, în luna ianuarie 2023 au fost identificate 325 persoane fizice ce dau în locațiune bunuri imobile. La 51 persoane fizice ce dau în locațiune bunuri imobile au fost calculate suplimentar la buget: plăți de bază în sumă de 155,8 mii lei, majorare de întârziere în sumă de 10,9 mii lei și aplicată amendă în mărime de 5,4 mii lei”, spune fiscul.

În rezultatul acțiunilor întreprinse în luna ianuarie 2023, au fost înregistrate 2 152 contracte de dare în locațiune a bunurilor imobile, sau cu 20,4% mai multe decât în perioada similară a anului 2022.

Adrian Platon, șeful Serviciului de comunicare a declarat pentru BANI.MD că în cazul în care sunt depistați cei care dau în chirie apartamentele sunt amendați cu câte 200 de lei și 0,0301% pentru fiecare zi de întârziere.

Referindu-se la metodele prin care fiscul îi depistează pe cei care dau în chirie apartamentele, Platon a spus că e vorba de sesizările vecinilor, analizarea datelor de la agențiilor imobiliare, analizarea veniturilor și cheltuielilor. „Sunt metode indirecte pe care fiscul le utilizează”.

Achitarea impozitului pe venit în mărime de 7% din venitul obținut de la transmiterea în posesie şi/sau în folosinţă a proprietății imobiliare, urmează să fie efectuată până la data de 25 a lunii în curs.

Pentru mai multe știri urmărește-ne pe TELEGRAM!

06 Nov. 2026, 13:58
 // Categoria: Actual // Autor:  Grîu Tatiana
06 Nov. 2026, 13:58 // Actual //  Grîu Tatiana

Atacatorii au accesat datele a circa 450 000 de persoane în timpul atacului cibernetic din octombrie, potrivit ultimelor evaluări prezentate de Maia Sandu după ședința Consiliului Național de Securitate. Președinta a avertizat că informațiile sustrase, printre care date despre rude și din permisele de conducere, pot fi folosite de escroci pentru a se da drept angajați ai Poliției sau ai unei bănci.

Șefa statului a explicat că escrocii pot combina IDNP-ul unei persoane cu informații despre rudele acesteia, date din permisul de conducere sau, în unele cazuri, codul IBAN. Într-un apel sau într-un mesaj, ei se pot folosi de aceste detalii pentru a câștiga încrederea persoanei și a-i cere parole, coduri PIN ori datele cardului.

„Chiar dacă au fost exfiltrate datele IBAN, această informație nu este suficientă pentru a accesa conturile bancare. Oricum, băncile vor fi informate despre oamenii ale căror date au fost accesate pentru a face verificări suplimentare în cazul în care vor fi inițiate tranzacții în numele acestor oameni”, a declarat Maia Sandu, precizând că un cod IBAN, luat separat, nu permite accesarea unui cont.

Atacul s-a produs în infrastructura administrată de Agenția de Guvernare Electronică. Sistemele verificau aplicația care solicita informațiile, însă nu verificau cine o folosea și dacă persoana respectivă avea dreptul să consulte datele. Astfel, printr-o singură aplicație, atacatorii au putut accesa registrele a cel puțin zece instituții. Aceștia aveau deja un set de IDNP-uri, pe care le-au folosit pentru a căuta alte informații. Sistemele nu aveau nici controale privind volumul de date accesate, nici alerte care să semnaleze un număr neobișnuit de solicitări.

Cererile automate au început în seara de 19 octombrie și au venit de la peste 638 de adrese IP. Pe 20 octombrie, în ziua cu cea mai intensă activitate, sistemele au înregistrat aproximativ un milion de solicitări de acces. În aceeași zi au fost extrase peste 260.000 de înregistrări cu informații despre rude.

Agenția de Guvernare Electronică a oprit extragerea acestui tip de date pe 21 octombrie. Blocarea accesului atacatorilor a început pe 23 octombrie și a fost finalizată pe 24 octombrie.








