

Polonia, ţara cărbunelui, se îndreaptă spre o iarnă a nemulţumirii

15 Aug. 2022, 05:15
 // Categoria: Actual // Autor:  bani.md
15 Aug. 2022, 05:15 // Actual //  bani.md

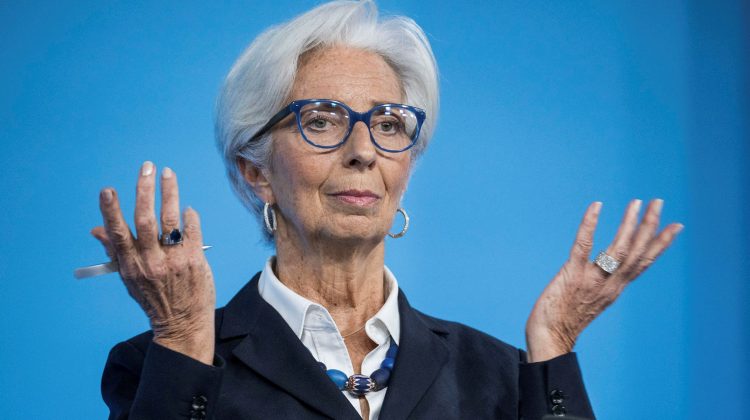
Polonia, o ţară bogată în cărbune şi încă dependentă de acest com­bustibil considerat murdar, se în­dreaptă spre o iarnă a nemulţumirii din cauza problemelor cu energia, scrie Deutsche Welle.

După ce a interzis importurile de cărbune rusesc în aprilie, Polonia, cel mai mare producător de cărbune din Europa, suferă acum o penurie.

Pe măsură ce preţurile cresc, gu­vernul de la Varşovia se străduieşte să găsească soluţii de urgenţă care ar putea accelera eliminarea treptată a acestui combustibil poluant din mi­xul energetic. Nu este uşor şi pentru că indus­tria minieră poloneză este u­na cu tra­diţie, cu rol social important.

Polonia arde 10 milioane de tone de cărbune pe an pentru a încălzi gos­podăriile – 87% din totalul cărbu­ne­lui consumat în locuinţele din UE în 2019, potrivit think tankului independent Forum Energii din Varşovia. Aproximativ jumătate din canti­tate este extrasă din minele polone­ze, în timp ce Rusia furniza aproxi­mativ 40%, sau 3,9 milioane de tone pe an. Dar Polonia a interzis impor­tu­rile de cărbune rusesc în aprilie, iar acum ţara se străduieşte să găsească noi surse.
„Au folosit cărbune rusesc pen­tru că era mai ieftin. Cărbunele din minele poloneze este foarte scump pentru că este îngropat foarte adânc“, a explicat pentru DW Piotr Siergiej, purtător de cuvânt al gru­pului de mediu Polish Smog Alert.

Cărbunele rusesc este folosit şi de termocentralele din partea de est a Poloniei, unde nu poate fi pur şi simplu schimbat cu cărbunele polo­nez. Cărbunele rusesc este de calitate superioară şi conţine mai puţin sulf, a precizat Aleksandra Gawlikowska-Fyk de la Forum Energii.

O parte a problemei este că Polonia, în cele din urmă şi fără tra­gere de inimă, a fost de acord să eli­mine treptat cărbunele pentru a înde­plini obiectivele UE privind emisiile de carbon.

În noiembrie 2021, Polonia a aderat la Conferinţa COP26 pentru climă de la Glasgow, angajându-se astfel să renunţe la cărbune şi să nu mai construiască sau să investească în dezvoltarea acestei industrii.

Cu preţurile de peste 2.000 de zloţi (420 EUR) pe tonă, plus costurile de transport şi distribuţie, este de aşteptat ca mulţi utilizatori polonezi să cadă în sărăcie energetică la iarnă, ceea ce înseamnă că nu îşi vor mai putea plăti facturile la încălzire. Sub risc sunt cei cu cele mai mici venituri. Guvernul intenţionează să acorde utilizatorilor finali o subvenţie în numerar unică şi a ordonat companiilor de cărbune de stat Weglokoks şi PGE Paliw să cofinanţeze achiziţiile de cărbune pentru ca acesta să fie mai ieftin pentru cei mai săraci. Dar experţii cred că doar atât nu este suficient şi că s-ar putea ca „aurul negru“ să nu ajungă acolo unde este cel mai necesar. Barbara şi Witold Walesa – un cuplu de pensionari care locuieşte în micul oraş Deblin, la 100 de kilometri sud de Varşovia – au trecut recent la gaze naturale ca principală sursă de combustibil pentru încălzire. Ei folosesc cărbunele doar ca rezervă suplimentară.

„Ne costă până la aproximativ 2.500 de zloţi, de aproximativ patru ori mai mult decât anul trecut“, a spus Barbara.

„Noi, probabil, ne vom descurca, dar alţii nu vor avea cu ce să se încălzească atunci când se va răci afară“. În zilele noastre, Polonia are cele mai scăzute rezerve de cărbune de la al Doilea Război Mondial încoace. Stocurile – care au crescut la un nivel maxim de 8 milioane de tone în timpul pandemiei – aproape s-au înjumătăţit la 4,4 milioane de tone în august, potrivit datelor Agenţiei de Dezvoltare Industrială din Polonia.

Cei mai mari producători ai ţării, inclusiv Polish Mining Group (PGG), şi-au vândut rezervele şi nu au stocuri adecvate de cărbune pentru a acoperi consumul când acesta va ajunge la punctul de vârf în această iarnă. Acum, companiile încearcă să-şi renegocieze contractele pe termen lung cu grupurile de utilităţi ale ţării. „Termocentralele poloneze au început deja să reducă producţia, ceea ce a contribuit la o scădere a exporturilor de energie electrică. În iulie, pentru prima dată după multe luni, Polonia a fost importator net de energie electrică“, a declarat Bartlomiej Derski de la publicaţia de energie Wysokie Napiecie.

30 Oct. 2026, 10:53
 // Categoria: Actual // Autor:  Ursu Victor
30 Oct. 2026, 10:53 // Actual //  Ursu Victor

O vulnerabilitate informatică, prezentă de aproximativ 16 ani într-o componentă software utilizată la pornirea serverelor și a infrastructurilor centrelor de date, a fost dezvăluită public înainte de termenul planificat. Breșa, evaluată cu un scor de severitate de 9,5 din 10, ar putea permite atacatorilor să execute cod malițios înainte de încărcarea sistemului de operare și activarea unor mecanisme importante de securitate, precum Secure Boot, scrie arstehnica.com.

Potrivit investigații Ars Technica, vulnerabilitatea, identificată drept CVE-2026-97631, afectează o componentă a proiectului open-source TianoCore EDK II, folosit de producători de echipamente și furnizori de servicii cloud pentru dezvoltarea firmware-ului UEFI.

Acest software este responsabil de etapele inițiale ale pornirii calculatoarelor și serverelor, înainte ca sistemele de operare Windows, Linux sau alte platforme să preia controlul.

Problema este deosebit de sensibilă deoarece EDK II reprezintă una dintre cele mai răspândite baze software pentru firmware-ul UEFI, fiind utilizată de furnizori importanți precum AMI, Insyde și Phoenix. Și proiectul Microsoft Mu a folosit componenta vulnerabilă.

Breșa a fost descoperită de cercetătorii Alex Matrosov, de la Anthropic, și Dan Holmes-Mitra, de la Google. Aceștia intenționau să păstreze informația confidențială până în ianuarie 2027, pentru a oferi producătorilor suficient timp să pregătească actualizările de securitate.

Planul a fost însă compromis după ce producătorul AMI a publicat pe platforma GitHub o modificare de cod care descria vulnerabilitatea și includea soluția de remediere. Ulterior, echipa TianoCore a publicat propriul avertisment de securitate.

Publicarea prematură a detaliilor tehnice ridică riscul ca atacatori experimentați să analizeze codul disponibil și să dezvolte instrumente de exploatare înainte ca actualizările să ajungă la toate echipamentele vulnerabile.

Vulnerabilitatea este localizată într-o componentă care permite pornirea calculatoarelor și serverelor prin rețea, folosind tehnologia PXE. Aceasta conține o eroare de gestionare a memoriei, care poate fi declanșată prin transmiterea unor mesaje ICMP special construite.

În anumite condiții, atacatorii pot determina suprascrierea unor zone de memorie și executarea de cod la un nivel de privilegii extrem de ridicat, înainte ca sistemul de operare să fie încărcat.

O asemenea compromitere ar putea permite instalarea altor componente malițioase, inclusiv unele capabile să persiste la repornirea sistemului, chiar dacă exploatarea inițială nu este persistentă.

HD Moore, cercetător-șef la compania de securitate Dragos și creatorul platformei Metasploit, avertizează că exploatarea vulnerabilității ar putea permite unui atacator care are acces la rețeaua unei organizații să intervină într-o etapă a pornirii în care sistemul poate accesa inclusiv componente sensibile, precum modulul TPM.

Această situație ar putea crea oportunități pentru compromiterea unor mecanisme de protecție, inclusiv a criptării datelor, în anumite scenarii de atac.

Potrivit specialiștilor, vulnerabilitatea nu afectează în mod direct utilizatorii obișnuiți care își pornesc calculatoarele de pe hard disk sau SSD. Riscul este concentrat asupra organizațiilor care folosesc pornirea prin rețea, inclusiv centre de date, companii și infrastructuri informatice de mari dimensiuni.

Exploatarea breșei necesită condiții specifice. Atacatorul trebuie să poată transmite mesaje către dispozitivul vizat în timpul pornirii prin rețea, iar pentru executarea cu succes a codului malițios are nevoie de informații despre configurația firmware-ului țintă. Prin urmare, descoperirea nu înseamnă că toate serverele din lume pot fi compromise automat.

Compania Intel a transmis că nu are cunoștință despre produse comerciale aflate în perioada de suport care să fie afectate direct de vulnerabilitate. Arm a precizat, la rândul său, că problema nu se aplică direct portofoliului său de produse. Totuși, integrarea componentelor EDK II de către alți producători poate crea situații diferite, care necesită verificări individuale.

Avertismentul oficial publicat de TianoCore pe 22 octombrie confirmă severitatea critică a vulnerabilității și existența unei soluții de remediere la nivelul codului. Distribuirea actualizărilor către echipamentele utilizate efectiv poate necesita însă intervenția producătorilor de firmware și hardware.